A nuestros usuarios les encanta Safetica
Nuestros clientes valoran nuestro servicio de asistencia y consideran que Safetica es fácil de usar y rápida de implementar.
Descubra qué datos confidenciales posee su empresa, dónde se encuentran y cómo se utilizan. Tome las medidas adecuadas para mantenerlos seguros y protegidos.
Los puntos ciegos representan un riesgo no cuantificado sobre el cual no se pueden generar informes.
No se puede certificar el tratamiento de los datos sin un inventario completo.
La identificación manual no es escalable y queda desactualizada en el momento en que se completa.
La solución: Safetica proporciona un descubrimiento y clasificación continuos y automatizados de sus datos sensibles, ofreciendo la base sobre la que se construyen la prevención de pérdida de datos (DLP), la gestión de riesgos internos y el cumplimiento normativo.

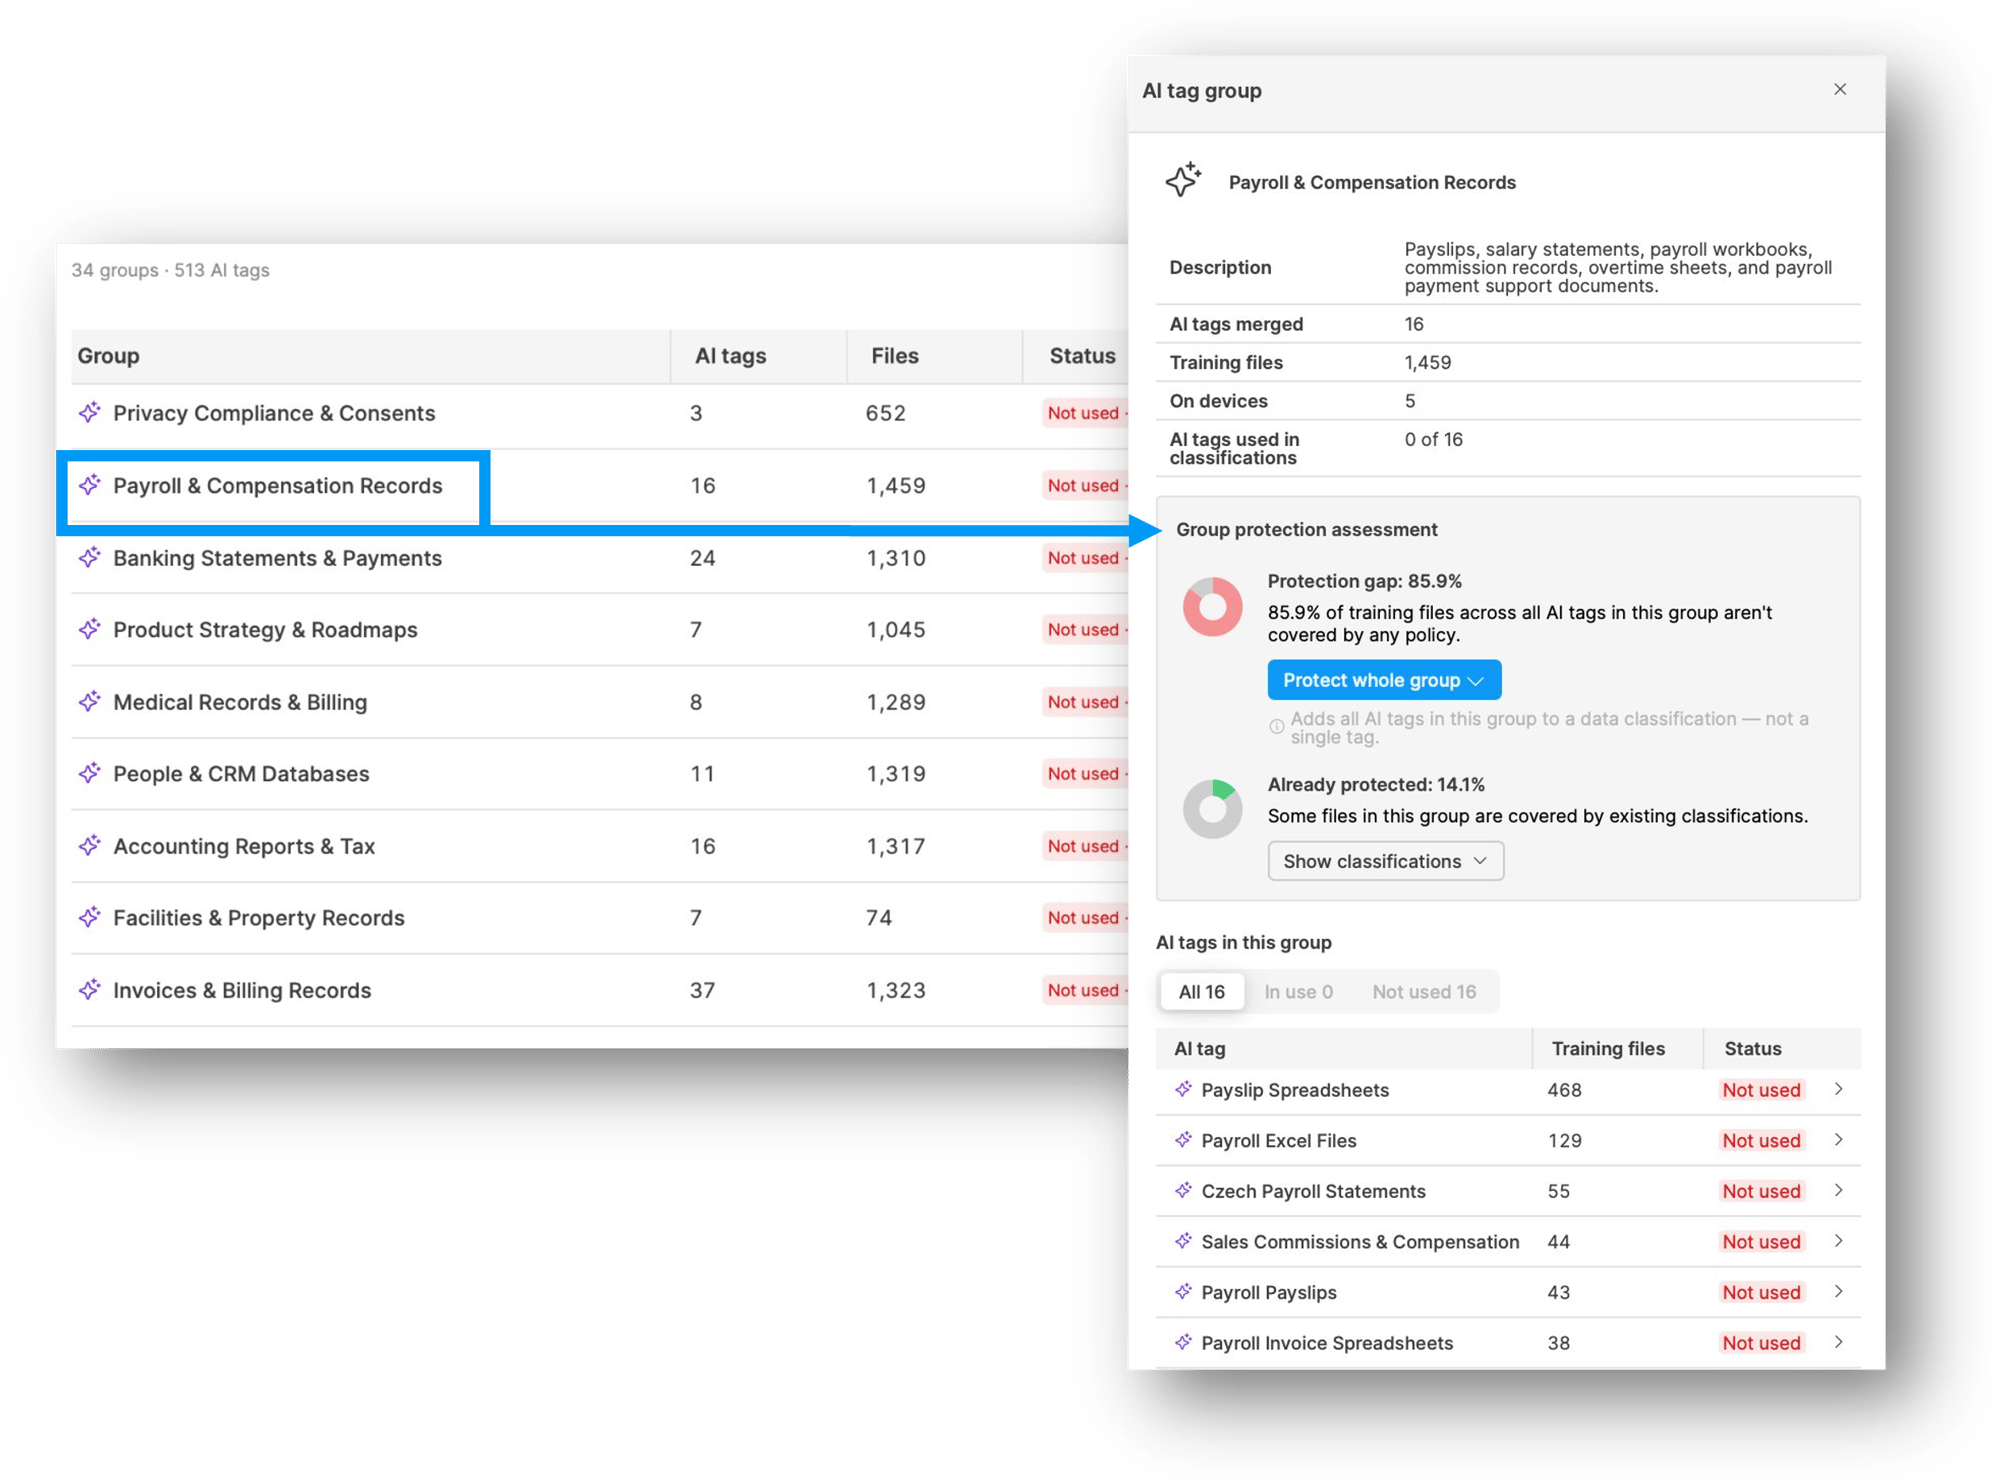
Añadiendo un elemento adicional de visibilidad y protección, la clasificación de datos con IA descubre datos que las reglas manuales podrían omitir al analizar archivos en todo su entorno. Propone clasificaciones listas para usar que ayudan a revelar brechas de cobertura y a proteger los datos sensibles.
Apruebe las etiquetas de IA y decida cómo aplicarlas.
Identifique los datos no protegidos.
Actualice las etiquetas de forma regular.
Añada etiquetas de IA a las palabras clave, expresiones regulares, tipos de archivo, origen de archivo y etiquetas de terceros ya existentes.
Safetica puede buscar archivos confidenciales en carpetas seleccionadas de los terminales y en recursos compartidos de red.
Safetica puede clasificar archivos directamente durante las operaciones del usuario, como exportaciones, cargas y descargas, apertura de archivos, copia de archivos a una ruta diferente, carga de archivos a través de navegadores web, envío de archivos por correo electrónico o aplicaciones de mensajería instantánea, entre otras.


La clasificación unificada de datos de Safetica combina el análisis del contenido, el origen y las propiedades de los archivos, y se vincula con políticas unificadas de protección de datos.
Para el usuario, esto significa que una única clasificación de datos puede incorporar varios tipos de reglas y tecnologías. Gracias a este enfoque unificado, las políticas de datos ahora se pueden aplicar a múltiples clasificaciones de datos y ya no es necesario crear una política específica para cada una de ellas. ¡Así de sencillo!
Localizar e identificar datos confidenciales —información de identificación personal (PII), información sanitaria protegida (PHI), datos financieros y propiedad intelectual (IP)— independientemente de dónde estén almacenados, tanto en los dispositivos finales como en la nube.
No se pueden proteger —ni demostrar el cumplimiento normativo— los datos que no se ven. La detección es la base de la prevención de fugas de datos (DLP) y del cumplimiento normativo.
Sí. Identifica y clasifica automáticamente el contenido sensible, con opciones para refinar la clasificación según la política establecida.
Sí: dispositivos finales y los principales servicios en la nube desde una única consola.
Safetica realiza un seguimiento continuo, por lo que los datos nuevos y los que se han trasladado permanecen clasificados y protegidos a lo largo del tiempo.
Nuestros clientes valoran nuestro servicio de asistencia y consideran que Safetica es fácil de usar y rápida de implementar.
Descubra dónde se almacenan, transfieren o crean sus datos confidenciales. Supervise las transferencias de datos y las acciones de los usuarios para detectar cualquier comportamiento de riesgo que pueda provocar la pérdida de datos.
Clasifique los datos confidenciales en función de su nivel de confidencialidad y de los requisitos. Asigne etiquetas (por ejemplo, «confidencial», «PII», «IP») para aplicar controles de seguridad, gestionar el acceso y garantizar el cumplimiento normativo.
Proteja los datos confidenciales mediante políticas y reglas. Garantice el cumplimiento de las directrices de gestión de datos y active acciones como bloquear, poner en cuarentena o alertar sobre incumplimientos de las políticas.
Genera alertas, avisa a los equipos de seguridad, investiga los incidentes y pone en marcha protocolos de respuesta para mitigar el impacto y evitar la pérdida o la exposición de datos.
